
Suricata es un Sistema de Detección y Prevención de Intrusiones de Red (IDPS) de código abierto y alto rendimiento que examina el tráfico en tiempo real mediante inspección profunda de paquetes, motor de reglas flexibl e identificación de patrones maliciosos para defender infraestructuras críticas.
¿Quieres aprender qué es Suricata en ciberseguridad y para qué se utiliza esta herramienta? Los Sistemas de Detección de Intrusos (IDS) y Sistemas de Protección contra Intrusos (IPS) son programas que se utilizan para identificar actividades maliciosas en la red.
La diferencia entre ellos consiste en que un IPS es capaz de eliminar las amenazas que encuentra, mientras que un IDS solamente las reporta. Si buscas especializarte en monitorización de redes, respuesta ante incidentes y arquitectura defensiva a través de un bootcamp de tecnología intensivo, dominar sistemas como Suricata te dará las bases para asegurar tráfico corporativo en tiempo real.
Afortunadamente, las principales herramientas de detección y protección contra intrusiones en línea son IDS e IPS a la vez. En este post, hablaremos sobre un software gratuito de este tipo, cómo funciona y otras herramientas similares. A continuación, te explicaremos qué es Suricata en ciberseguridad.
¿Qué es Suricata en ciberseguridad?
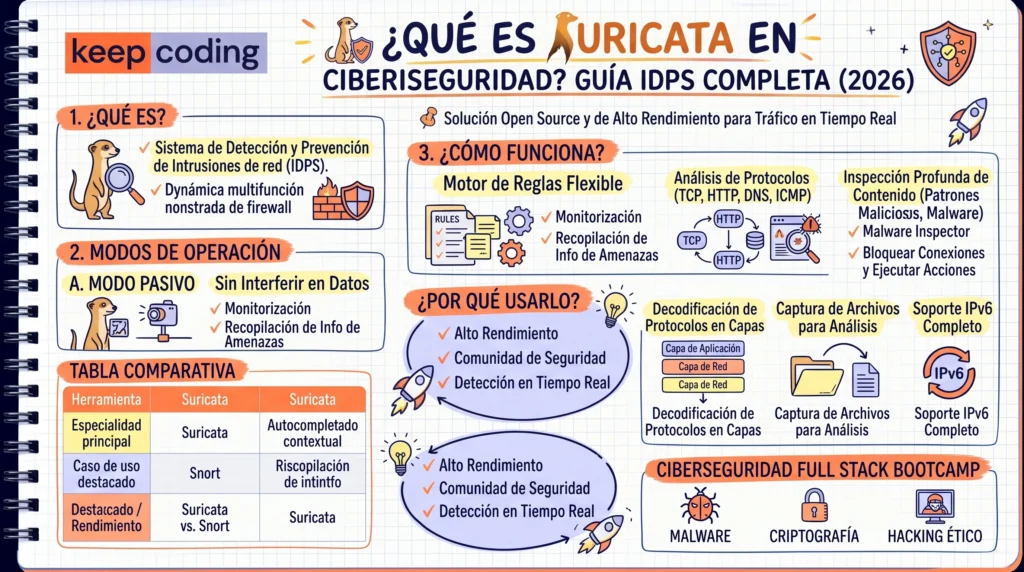
Podemos definir qué es Suricata en ciberseguridad como un Sistema de Detección y Prevención de Intrusiones de red (IDPS) de alto rendimiento y de código abierto. Desarrollado por la comunidad de seguridad informática, Suricata es conocido por su capacidad para examinar el tráfico de red en tiempo real, identificar patrones maliciosos y responder a amenazas de manera proactiva. Su versatilidad y potencia lo han convertido en una opción popular para proteger sistemas críticos y redes de ataques cibernéticos.
«El mayor cambio ha sido el crecimiento técnico en análisis de redes, monitorización de tráfico y respuesta activa a vulnerabilidades.»
Conoce la historia real de Álvaro Sanz, quien tras formarse en ciberseguridad dio el salto profesional definitivo hasta convertirse en Cybersecurity Engineer en el equipo de defensa (Blue Team) de Airbus Cybersecurity.
Modos de operación de Suricata
🔴 ¿Quieres entrar de lleno a la Ciberseguridad? 🔴
Descubre el Ciberseguridad Full Stack Bootcamp de KeepCoding. La formación más completa del mercado y con empleabilidad garantizada
👉 Prueba gratis el Bootcamp en Ciberseguridad por una semanaPara seguir aprendiendo qué es Suricata en ciberseguridad, veamos los dos modos principales en los que opera.
- Modo pasivo: En este modo, Suricata actúa como un observador no intrusivo. Analiza el tráfico de red sin interferir con la entrega de datos. El modo pasivo es valioso para la monitorización y la recopilación de información sobre posibles amenazas sin afectar el rendimiento del tráfico. Este enfoque es especialmente útil en entornos donde la intervención activa podría ser riesgosa o no está permitida.
- Modo activo: En el modo activo, Suricata toma medidas inmediatas para prevenir o mitigar amenazas identificadas. Puede bloquear conexiones, enviar alertas y ejecutar acciones específicas según las reglas de seguridad configuradas. Este modo es esencial para una respuesta rápida y proactiva a las amenazas en tiempo real. Sin embargo, se debe utilizar con precaución, ya que puede afectar la entrega de servicios si no se configura adecuadamente.
Cómo funciona Suricata
Otro punto importante que te ayudará a entender qué es Suricata en ciberseguridad es saber cómo funciona. Utiliza una variedad de técnicas para analizar el tráfico de red y detectar actividades maliciosas. Algunos de los aspectos clave de su funcionamiento son:
- Motor de reglas: Suricata utiliza un motor de reglas flexible que permite definir patrones y comportamientos específicos asociados con amenazas conocidas o comportamientos anómalos. Estas reglas son esenciales para la identificación de intrusiones.
- Análisis de protocolos: Suricata analiza múltiples protocolos de red, incluidos TCP, UDP, ICMP, y protocolos de aplicación como HTTP y DNS. Examina el tráfico en busca de anomalías y patrones maliciosos en estos protocolos.
- Inspección de contenido: Suricata puede realizar una inspección profunda del contenido del tráfico, identificando amenazas basadas en patrones de cadenas, exploits conocidos y firmas de malware.
- Decodificación de protocolos: El motor de Suricata es capaz de decodificar protocolos en capas, lo que significa que puede analizar y comprender el tráfico en diferentes niveles, desde la capa de red hasta la capa de aplicación.
- Captura de archivos: Suricata puede capturar archivos transmitidos a través de la red para su análisis posterior. Esto es crucial para identificar y examinar posibles amenazas basadas en archivos maliciosos.
- Soporte para IPv6: Suricata es compatible con IPv6, lo que lo hace apto para entornos que utilizan esta versión del protocolo de Internet.
| Modo / Función | Mecanismo de Acción | Caso de Uso Recomendado |
|---|---|---|
| Modo Pasivo (IDS) | Inspección y reporte sin alteración de paquetes. | Auditoría, telemetría y análisis forense no invasivo. |
| Modo Activo (IPS) | Bloqueo y mitigación activa de tráfico malicioso. | Protección proactiva de perímetros y servidores críticos. |
| Inspección Profunda | Análisis multi-capa y extracción de archivos. | Detección de malware e intrusiones en capa de aplicación. |
En conclusión, al hablar sobre qué es Suricata en ciberseguridad hay que destacar que desempeña un papel vital en la defensa contra amenazas cibernéticas al ofrecer detección y prevención de intrusiones eficientes. Su capacidad para operar tanto en modo pasivo como en modo activo brinda flexibilidad a los administradores de seguridad, permitiéndoles adaptarse a las necesidades específicas de sus entornos.
¿Cómo aprender más?
¿Quieres aprender más sobre qué es Suricata en ciberseguridad con la guía de profesionales expertos? Ingresa a nuestro Ciberseguridad Full Stack Bootcamp y especialízate en tan solo 7 meses. Aprende sobre temas como análisis de malware, criptografía, hacking ético y mucho más. ¡No sigas esperando para cambiar tu futuro e inscríbete ya!
Conclusión
Comprender qué es Suricata y dominar su motor de inspección profunda de paquetes es esencial para cualquier analista del equipo defensivo (Blue Team). Su versatilidad para operar como IDS e IPS otorga la flexibilidad necesaria para identificar anomalías, aplicar reglas personalizadas y prevenir la ejecución de exploits en redes empresariales.

Si quieres aprender a implantar soluciones de detección de intrusos, dominar el análisis forense, bastionar infraestructuras y proteger organizaciones ante ciberataques reales, descubre el Ciberseguridad Full Stack Bootcamp de KeepCoding e impulsa tu carrera tecnológica hoy mismo.
Para profundizar en la sintaxis de reglas y en la arquitectura del motor de análisis de código abierto, te invitamos a consultar la documentación oficial del proyecto Suricata.
Preguntas Frecuentes sobre Seguridad e Información General
¿Qué quiere decir suricata?
En ciberseguridad, Suricata es un motor de código abierto para la detección de intrusiones en red (IDS), prevención de intrusiones (IPS) y monitorización de seguridad. En zoología, hace referencia a un pequeño mamífero de la familia de las mangostas que habita en el sur de África.
¿Cuáles son los 3 pilares de la seguridad informática?
Los tres pilares fundamentales son la Confidencialidad (garantizar que solo personas autorizadas accedan a los datos), la Integridad (asegurar que la información no sea alterada) y la Disponibilidad (garantizar el acceso continuo a los sistemas).
¿Cuáles son los 3 tipos de seguridad informática?
Los tres tipos principales son la seguridad de red (protección del tráfico de datos), la seguridad de software/aplicaciones (protección frente a vulnerabilidades) y la seguridad física (protección de los servidores e instalaciones).
¿Es el suricato peligroso?
Los suricatos no representan un peligro para los seres humanos; son animales pequeños que se alimentan principalmente de insectos y pequeños invertebrados, aunque pueden morder si se sienten amenazados.
¿Cuál es el animal más peligroso del mundo actualmente?
El mosquito es considerado el animal más peligroso del mundo para los humanos, debido a que actúa como vector en la transmisión de enfermedades graves como la malaria, el dengue y el virus del Nilo Occidental.
¿Cuánto cuesta una suricata?
El precio de una suricata criada en cautiverio legal en algunos países ronda entre los 1.000 y 2.500 euros, aunque en la mayoría de las legislaciones su posesión como mascota privada está prohibida o fuertemente regulada por normativas de protección animal.