
Las fases de un ataque en ingeniería social comprenden una secuencia estructurada de etapas tácticas desde la preparación del entorno y el análisis de objetivos hasta el desarrollo del pretexto— diseñadas para manipular la psicología humana y obtener acceso no autorizado a información o sistemas sin necesidad de explotar vulnerabilidades técnicas.
El uso de ingeniería social conforma, sin duda, uno de los vectores de ataque más efectivos en cualquier intrusión, debido a la existencia de un menor número de medidas de seguridad y a la falta de concienciación en materia de seguridad de los objetivos.
Si buscas especializarte en hacking ético, ejercicios de Red Team y análisis de amenazas mediante un bootcamp de tecnología intensivo, dominar la metodología empleada por los atacantes te permitirá diseñar e implantar defensas verdaderamente efectivas en entornos corporativos.
En este post, te mostraremos las fases de un ataque en ingeniería social que pueden aplicarse a cualquier escenario.
Fases de un ataque en ingeniería social
Un ataque en ingeniería social es una estrategia utilizada para manipular y engañar a las personas con el fin de obtener información confidencial o persuadirlas para que realicen acciones que beneficien al atacante.
En lugar de enfocarse en vulnerabilidades técnicas o explotación de sistemas informáticos, la ingeniería social se basa en la manipulación psicológica y el aprovechamiento de la confianza y las interacciones humanas.
El objetivo de un ataque de ingeniería social puede variar, pero generalmente implica el robo de información confidencial, como contraseñas, números de tarjetas de crédito, información bancaria, datos personales, secretos comerciales o cualquier otro tipo de información valiosa.
También puede incluir persuadir a las personas para que realicen acciones perjudiciales, como instalar malware, proporcionar acceso a sistemas protegidos o divulgar información confidencial.
Los ataques de ingeniería social pueden adoptar diversas formas, como llamadas telefónicas fraudulentas, correos electrónicos de phishing, mensajes de texto engañosos, sitios web falsos, perfiles de redes sociales falsos o manipulación de relaciones personales, entre otros. El atacante utiliza técnicas de manipulación psicológica, persuasión y engaño; de este modo, se aprovecha de la confianza que las personas tienen hacia otras entidades o situaciones legítimas para lograr sus objetivos.
Ahora veremos cada una de las fases de un ataque en ingeniería social.
«El mayor cambio ha sido el crecimiento técnico en análisis de amenazas, ejercicios de simulación y protección activa frente a vectores de ataque.»
Conoce la historia real de Álvaro Sanz, quien tras formarse en ciberseguridad dio el salto profesional definitivo hasta convertirse en Cybersecurity Engineer en el equipo de defensa (Blue Team) de Airbus Cybersecurity.
Preparación del entorno
🔴 ¿Quieres entrar de lleno a la Ciberseguridad? 🔴
Descubre el Ciberseguridad Full Stack Bootcamp de KeepCoding. La formación más completa del mercado y con empleabilidad garantizada
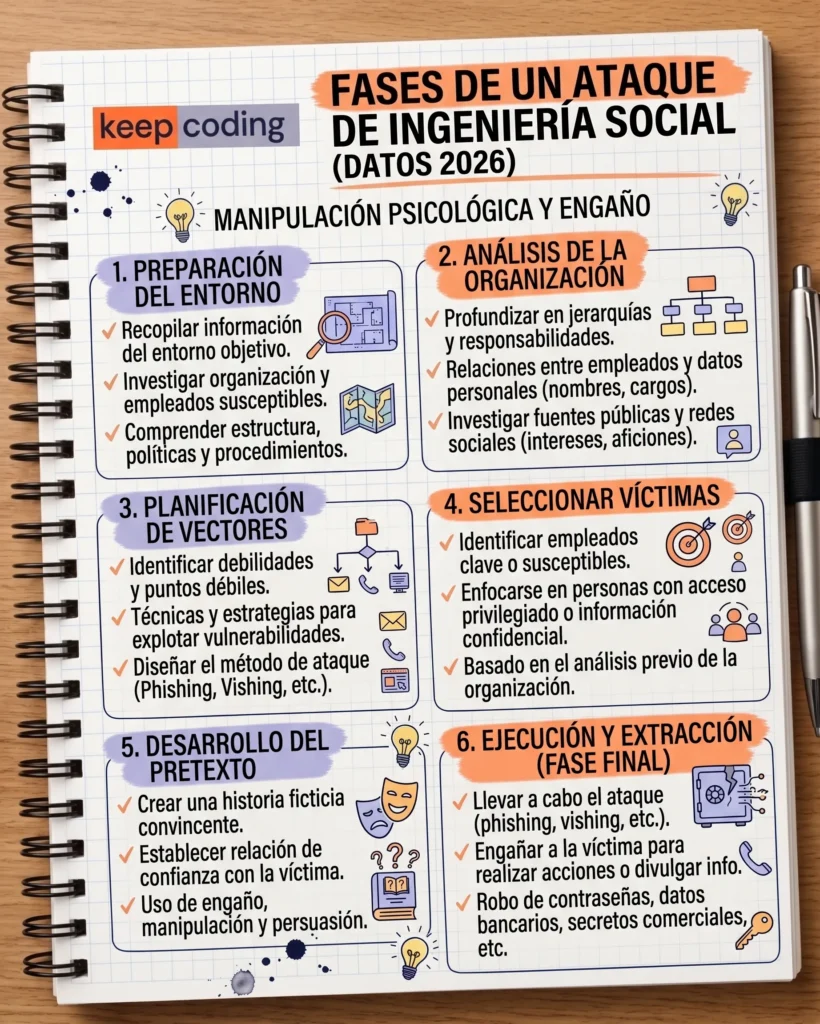
👉 Prueba gratis el Bootcamp en Ciberseguridad por una semanaEsta es una de las fases de un ataque en ingeniería social, en la que el atacante recopila información sobre el entorno en el que desea llevar a cabo el ataque. Esto implica investigar la organización objetivo y los empleados que podrían ser susceptibles a la manipulación.
El objetivo es comprender la estructura organizativa, las políticas de seguridad y los procedimientos internos, así como identificar posibles vulnerabilidades en el sistema.
Análisis de la organización y los empleados
En la segunda de las fases de un ataque en ingeniería social el atacante profundiza en la organización y realiza un análisis detallado de los empleados. Busca información sobre las jerarquías, las responsabilidades laborales, las relaciones entre los empleados y cualquier otra información que pueda ser útil para el ataque. También puede investigar a través de fuentes públicas y redes sociales para recopilar información personal sobre los empleados, como nombres, cargos, intereses, aficiones, etc.
Planificación de posibles vectores
Una vez que se ha recopilado suficiente información sobre la organización y los empleados, el atacante comienza a planificar los posibles vectores de ataque, lo que corresponde a la tercera de las fases de un ataque en ingeniería social. Esto implica identificar las debilidades o puntos débiles en el sistema de seguridad de la organización, así como las técnicas y estrategias que podrían utilizarse para explotar esas vulnerabilidades.
Seleccionar víctimas
Esta es otra de las fases de un ataque en ingeniería social. Aquí el atacante selecciona específicamente a las víctimas que serán el objetivo principal del ataque. Esto se basa en la información recopilada durante las etapas anteriores y puede implicar la identificación de empleados que puedan ser más susceptibles a la manipulación o que tengan acceso a información confidencial o privilegiada.
Desarrollo del pretexto
Una vez que se han seleccionado las víctimas, el atacante desarrolla un pretexto convincente para llevar a cabo el ataque, lo cual deriva en la última de las fases de un ataque en ingeniería social. Esto implica crear una historia o una situación ficticia que le permita al atacante establecer una relación de confianza con la víctima y persuadirla para que realice acciones que beneficien al atacante. El pretexto puede variar según el objetivo del ataque, pero generalmente involucra engaño, manipulación psicológica y uso de técnicas de persuasión.
| Fase | Objetivo Táctico | Entregable del Atacante |
|---|---|---|
| 1. Preparación del Entorno | Recopilación general de OSINT e inteligencia corporativa. | Mapa de superficie expuesta y políticas internas. |
| 2. Análisis de Organización | Profilado de empleados, roles y jerarquías. | Listado de cargos clave y redes de contacto. |
| 3. Planificación de Vectores | Diseño de canales de ataque (phishing, vishing, smishing). | Estrategia de explotación seleccionada. |
| 4. Selección de Víctimas | Identificación de usuarios con accesos o vulnerabilidad. | Target específico definido. |
| 5. Desarrollo del Pretexto | Construcción del escenario persuasivo para manipulación. | Hook/narrativa lista para la ejecución del ataque. |
Teniendo clara cada una de las fases de un ataque en ingeniería social, ¿te animas a ponerlas a prueba en un ejercicio Red Team? Si te ha gustado el tema, pero aún te falta mucho más por aprender, accede a nuestro Ciberseguridad Full Stack Bootcamp para convertirte en todo un profesional de la seguridad informática. Con esta formación de alta intensidad, nuestros profesores expertos te enseñarán los conocimientos teóricos y prácticos para impulsar tu carrera en pocos meses. ¡Solicita ya mismo más información y cambia tu vida!
Conclusión
Comprender detalladamente las fases de un ataque en ingeniería social es un requisito fundamental tanto para auditores ofensivos de Red Team como para analistas de Blue Team encargados del bastionado y concienciación corporativa. Conocer cómo los ciberdelincuentes perfilan y manipulan el factor humano permite implementar controles de seguridad, procedimientos de verificación y planes de respuesta efectivos.

Si quieres especializarte en hacking ético, análisis de vulnerabilidades, auditoría de sistemas e ingeniería social defensiva con el acompañamiento de profesionales en activo, descubre el Ciberseguridad Full Stack Bootcamp de KeepCoding e impulsa tu carrera tecnológica hoy mismo.
Para profundizar en los estándares internacionales de buenas prácticas sobre gestión de seguridad de la información y concienciación de usuarios, te sugerimos revisar las guías oficiales del National Institute of Standards and Technology (NIST Cybersecurity Framework).
Preguntas Frecuentes sobre Ingeniería Social en Ciberseguridad
¿Qué es la ingeniería social en ciberseguridad?
La ingeniería social es una estrategia de manipulación psicológica utilizada por atacantes para engañar a las personas con el fin de obtener información confidencial (como contraseñas o datos bancarios) o persuadirlas para que realicen acciones que comprometan la seguridad de un sistema.
¿Cuáles son las fases de un ataque de ingeniería social?
Las fases principales son: 1. Preparación del entorno, 2. Análisis de la organización y los empleados, 3. Planificación de posibles vectores de ataque, 4. Selección de víctimas y 5. Desarrollo del pretexto.
¿En qué consiste el desarrollo del pretexto en la ingeniería social?
El desarrollo del pretexto consiste en crear una historia o situación ficticia convincente para establecer una relación de confianza con la víctima y persuadirla a realizar acciones que beneficien al atacante.
¿Cuáles son las técnicas de ingeniería social más comunes?
Entre las técnicas más comunes destacan el correo electrónico engañoso (phishing), las llamadas telefónicas fraudulentas (vishing), los mensajes de texto falsos (smishing), la creación de sitios web clonados y la manipulación de relaciones personales.