Darktrace es una plataforma y appliance de ciberseguridad impulsada por Inteligencia Artificial y Machine Learning no supervisado que aprende el comportamiento normal de un entorno digital («Enterprise Immune System») para detectar, neutralizar y responder automáticamente ante anomalías, ataques internos y amenazas de día cero en tiempo real.
¿Sabes qué es Darktrace y por qué se utiliza este software o appliance en ciberseguridad? Las amenazas informáticas de la actualidad son tan avanzadas como los sistemas que se utilizan a diario en compañías, organizaciones o, incluso, en dispositivos de uso personal.
Es decir, los ciberatacantes usan malware altamente elaborado e inteligencia artificial para hacerle daño a los sistemas. Si buscas especializarte en Blue Team, defensa de redes y protección activa mediante un bootcamp de tecnología intensivo, dominar herramientas de ciberdefensa basadas en IA te permitirá proteger infraestructuras críticas con eficacia.
En otras palabras, cada vez los ciberataques son más complejos y peligrosos. Por lo tanto, las herramientas de defensa también tienen que serlo. Entonces, hace falta desarrollar sistemas automatizados que también sean capaces de detectar amenazas persistentes y avanzadas como, por ejemplo:
- Ataques al internet de las cosas: algunos dispositivos que se conectan a internet son demasiado básicos como para poder ser protegidos por un firewall o un IDS/IPS.
- Ransomwares y malwares hechos a medida: explotan vulnerabilidades de día cero en sistemas corporativos o de uso individual.
- Ataques internos: pueden ser a causa de engaños, como el phishing, o de los intereses de algún miembro de la compañía, con acceso y privilegios dentro del sistema (ataque de insider).
En este post, hablaremos sobre una compañía de tecnología que desarrolla soluciones avanzadas para este tipo de amenazas. A continuación, te explicaremos qué es Darktrace, en qué consiste el software que produce y por qué este tipo de programas y dispositivos de red son importantes para la ciberseguridad.
¿Qué es Darktrace?
Darktrace es una empresa que desarrolla software y appliances basados en inteligencia artificial para la detección y eliminación de amenazas persistentes en la red. La tecnología de Darktrace se basa en un tipo de machine learning conocido como no supervisado, lo cual implica que el software está programado para aprender desde cero acerca del estado normal del sistema o la red. Así, puede detectar todo tipo de amenazas, incluyendo las que explotan vulnerabilidades desconocidas.
«El mayor cambio ha sido el crecimiento técnico en análisis de amenazas, detección de anomalías e implantación de respuestas automatizadas en red.»
Conoce la historia real de Álvaro Sanz, quien tras formarse en ciberseguridad dio el salto profesional definitivo hasta convertirse en Cybersecurity Engineer en el equipo de defensa (Blue Team) de Airbus Cybersecurity.
🔴 ¿Quieres entrar de lleno a la Ciberseguridad? 🔴
Descubre el Ciberseguridad Full Stack Bootcamp de KeepCoding. La formación más completa del mercado y con empleabilidad garantizada
👉 Prueba gratis el Bootcamp en Ciberseguridad por una semanaInteligencia artificial vs. reglas
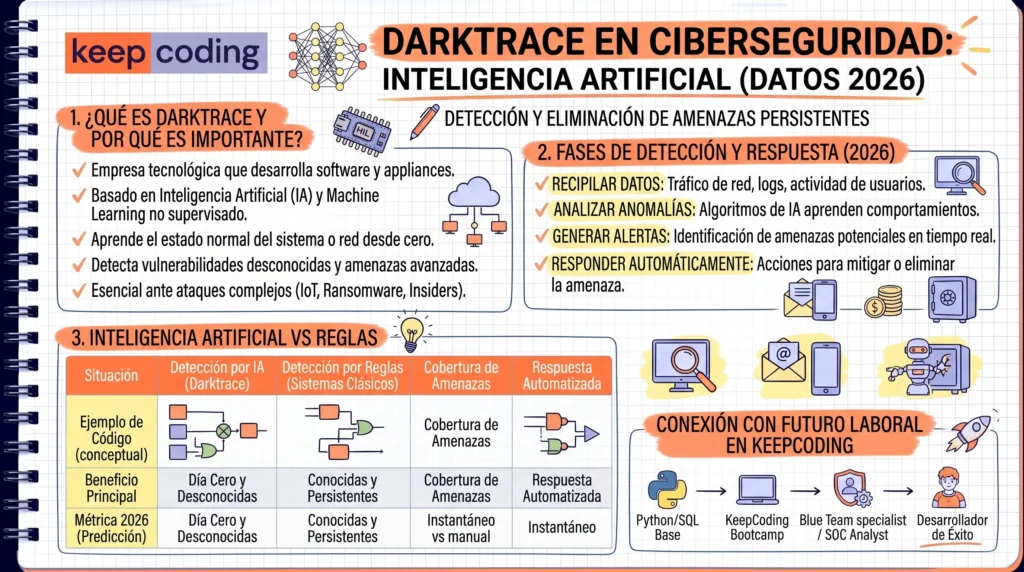
Ahora que sabes qué es Darktrace, seguramente te preguntas por qué es necesario el uso de inteligencia artificial para detectar amenazas y si aún son útiles los sistemas que no la implementan. A continuación, compararemos la tecnología de machine learning vs. el uso de reglas para detectar y eliminar amenazas en la red.
Las reglas son scripts que sirven para detectar de manera automática el comportamiento de ciertos malwares o ciberataques en la red. Sin embargo, tienen la limitación de que dichos malwares o ataques deben conocerse y estar incluidos dentro del banco de reglas que utilice el software IDS/IPS.
La inteligencia artificial, en cambio, utiliza algoritmos para determinar cuál es el estado normal y seguro del sistema. Dicho algoritmo le permite al programa aprender desde cero cuáles son las amenazas o anomalías que enfrenta dicho sistema y, así, es posible detectar vulnerabilidades de día cero, que son las más peligrosas para la red.
Ahora bien, los softwares basados en reglas también son indispensables dentro de un esquema de defensa para una red. Estas reglas agilizan la respuesta de los softwares de protección para eliminar amenazas conocidas. Es necesario recordar que hay cientos de miles de intentos de ciberataques al día y, por lo tanto, hay que reforzar aquellas redes y dispositivos que sean especialmente vulnerables o de interés para un atacante.
| Mecanismo | Enfoque de Detección | Capacidad ante Día Cero |
|---|---|---|
| Sistemas basados en Reglas (SIEM/IDS) | Firmas y patrones predefinidos de ataques conocidos. | Limitada (requiere actualización previa de la firma). |
| IA No Supervisada (Darktrace) | Aprende el patrón normal («Self-Learning») y detecta anomalías. | Alta (detecta desviaciones y amenazas desconocidas). |
Ahora sabes qué es Darktrace y por qué se utiliza este tipo de tecnología en ciberseguridad. Si quieres aprender más sobre este tipo de herramientas y otras técnicas de defensa del Blue Team, en KeepCoding encontrarás la mejor formación intensiva para ti. Ingresa a nuestro Ciberseguridad Full Stack Bootcamp y conviértete en un especialista en tan solo 7 meses.
Únete al bootcamp y ten clases en vivo con los mejores profesores acerca de temas como hardening, pentesting, criptografía, análisis de malware, Blue Team, Red Team, recopilación de información, OSINT y mucho más. ¿A qué esperas para cambiar tu futuro? ¡Inscríbete ya!
Conclusión
Comprender qué es Darktrace y cómo la Inteligencia Artificial revoluciona la detección de anomalías en redes es indispensable para cualquier especialista en ciberdefensa. La combinación de sistemas de respuesta automática con análisis no supervisado permite anticiparse a vectores de ataque complejos, mitigar amenazas internas y defender entornos empresariales en tiempo real.
Si quieres aprender técnicas avanzadas de Blue Team, análisis forense, monitorización de redes y bastionado de seguridad con profesionales en activo del sector IT, descubre el Ciberseguridad Full Stack Bootcamp de KeepCoding e impulsa tu carrera tecnológica hoy mismo.
Para profundizar en los modelos de respuesta autónoma y tecnologías de detección basadas en aprendizaje automático, te invitamos a consultar las publicaciones técnicas del centro de recursos e investigación de Darktrace.
Preguntas Frecuentes sobre CrowdStrike y Ciberseguridad
¿Qué es CrowdStrike y para qué sirve?
CrowdStrike es una empresa líder en ciberseguridad basada en la nube conocida por su plataforma Falcon. Sirve para proteger endpoints (equipos y servidores), detectar y responder ante amenazas en tiempo real (EDR/XDR) y prevenir ciberataques mediante inteligencia artificial.
¿Cuáles son los 3 tipos de ciberseguridad?
Los 3 tipos principales de ciberseguridad son: 1. Seguridad de red (protección del tráfico y periféricos), 2. Seguridad de software o aplicaciones (protección frente a vulnerabilidades en el código) y 3. Seguridad en la nube o de infraestructura.
¿Cuáles son los 10 ciberataques más comunes?
10 de los ciberataques más comunes son: Phishing, Ransomware, Malware, Ataques Man-in-the-Middle (MitM), Denegación de Servicio Distribuida (DDoS), Inyección SQL, Cross-Site Scripting (XSS), Ataques de Fuerza Bruta, Vulnerabilidades de Día Cero (Zero-Day) e Ingeniería Social.
¿Cuáles son 5 amenazas cibernéticas comunes?
5 amenazas cibernéticas habituales son: 1. Phishing (engaño por correo/mensaje), 2. Ransomware (secuestro de datos), 3. Malware (software malicioso como troyanos o virus), 4. Robo de credenciales y 5. Ataques de denegación de servicio (DDoS).