
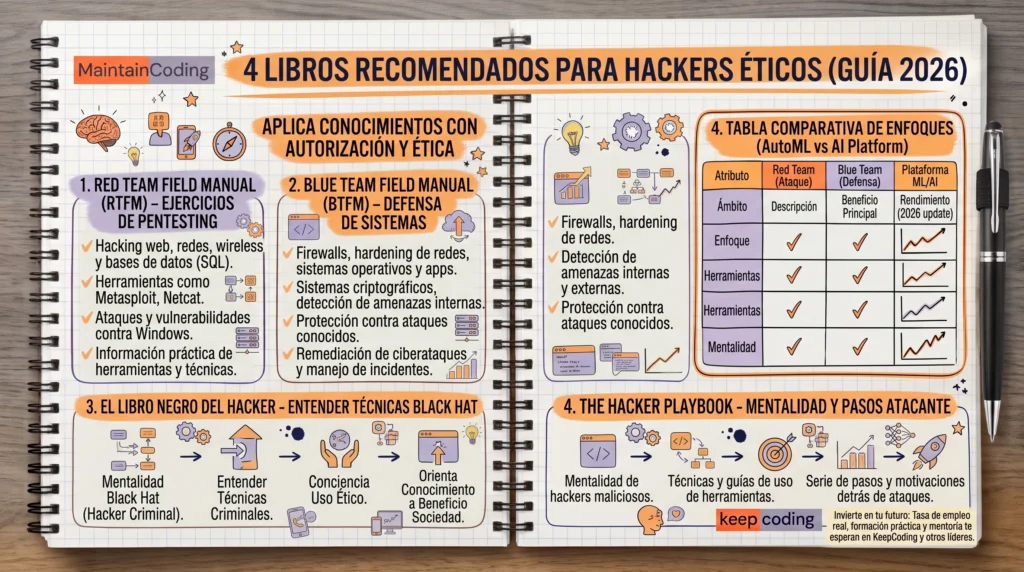
Los libros más útiles para hackers éticos son el Red Team Field Manual, el Blue Team Field Manual, El libro negro del hacker y The Hacker Playbook. Con Europa necesitando unos 883.000 profesionales de ciberseguridad más, según ENISA, combinarlos con un bootcamp tech en España acelera tu entrada al sector.
El contenido de los cuatro libros para hackers éticos de los que hablaremos en este post debe aplicarse con autorización de los propietarios de los sistemas en los que se practique.
Las técnicas que describen podrían utilizarse de forma maliciosa, pero su finalidad ética es aprenderlas para entender el pensamiento y las acciones de un ciberatacante real. Es decir, deben entenderse bajo la premisa de que es necesario pensar como el hacker malicioso para aprender a defenderse del mismo.
4 libros para hackers éticos
Antes de verlos en detalle, este es un resumen de qué aporta cada uno:
| Libro | Enfoque | Te sirve para |
|---|---|---|
| Red Team Field Manual (RTFM) | Ofensivo | Consultar comandos y técnicas de forma rápida durante un pentest. |
| Blue Team Field Manual (BTFM) | Defensivo | Aplicar hardening, detectar amenazas y responder ante incidentes. |
| El libro negro del hacker | Black hat | Entender las técnicas que usaría un atacante criminal para anticiparte a ellas. |
| The Hacker Playbook | Ofensivo práctico | Seguir las fases de un ataque real paso a paso y la mentalidad que hay detrás. |
Red Team Field Manual
El Red Team Field Manual es un libro al que recurrir durante ejercicios de pentesting.
Este libro contiene información práctica acerca de las herramientas y las técnicas que se utilizan en el hacking ético. Este texto, que también es conocido por sus siglas RTFM, te permite consultar conocimientos acerca de temas como:
- Hacking web.
- Hacking de redes.
- Herramientas de hacking (Metasploit, Netcat, entre otras).
- Hacking wireless.
- Hacking de bases de datos (SQL).
- Ataques y vulnerabilidades contra Windows.
🔴 ¿Quieres entrar de lleno a la Ciberseguridad? 🔴
Descubre el Ciberseguridad Full Stack Bootcamp de KeepCoding. La formación más completa del mercado y con empleabilidad garantizada
👉 Prueba gratis el Bootcamp en Ciberseguridad por una semanaHicham, desde Valencia, buscaba una formación que se adaptara a sus necesidades y le permitiera avanzar con criterio dentro de la ciberseguridad.
Tras el Bootcamp de Ciberseguridad Full Stack de KeepCoding orientó su carrera hacia la detección y respuesta ante amenazas y hoy trabaja como analista de ciberseguridad EDR, con una red de contactos del sector que no tenía al empezar.
👉 Lee el caso de éxito completo de Hicham en ciberseguridad aquí
Blue Team Field Manual
Otro de los libros para hackers éticos que te recomendaremos es el Blue Team Field Manual, del mismo autor que el RTFM, Ben Clark.
Al igual que el Red Team Field Manual, el BTFM contiene información sobre las principales técnicas y herramientas necesarias para defender un sistema operativo, una aplicación web, un programa, etc. Este libro para hackers éticos tiene conocimientos prácticos sobre temas como:
- Firewalls.
- Hardening de redes, sistemas operativos y aplicaciones web.
- Sistemas criptográficos.
- Identificación de vulnerabilidades.
- Protección contra ataques conocidos.
- Detección de amenazas internas y externas.
- Respuesta y análisis ante amenazas.
- Remediación de ciberataques.
- Tácticas de manejo de incidentes.
El libro negro del hacker
El siguiente en esta lista de libros para hackers éticos es uno que tiene un enfoque hacia el hacking de sombrero negro. Por esta razón, se lee con el propósito de entender las principales técnicas a las que recurriría un hacker criminal.
Para entender libros para hackers éticos, enfocados en black hat hacking, es importante tener conciencia de que estos conocimientos pueden orientarse hacia el beneficio de la sociedad. El contenido de El libro negro del hacker podría usarse para cometer delitos y, asimismo, para evitarlos.
The hacker playbook
La reflexión acerca del libro para hackers anterior nos lleva a la siguiente recomendación de la lista de libros para hackers éticos.
The hacker playbook es una serie de tres libros escritos por Amy Jo Kim, que no solo incluyen técnicas y guías de uso de herramientas para el hacking ético, sino que también habla sobre la mentalidad de los hackers maliciosos.
De este modo, estos textos ayudan a entender la serie de pasos que siguen los atacantes y qué motivaciones están detrás de cada uno de ellos.
Conclusión
Si quieres saber más sobre libros para hackers y adquirir conocimientos relacionados, en KeepCoding encontrarás la formación ideal para que impulses tu carrera.
Ingresa a nuestro Ciberseguridad Full Stack Bootcamp y descubre cómo convertirte en pocos meses en todo un profesional del sector. ¡No sigas esperando! ¡Inscríbete ya y dale un giro a tu vida profesional!
Si quieres conocer las vulnerabilidades web más críticas que practicarás con estos libros, consulta el OWASP Top 10, el estándar de referencia en seguridad de aplicaciones web.
Preguntas frecuentes sobre libros para hackers éticos
¿Qué libro de hacking ético leer primero?
Si estás empezando, The Hacker Playbook es el más didáctico porque recorre un ataque paso a paso. El RTFM y el BTFM funcionan mejor como manuales de consulta rápida cuando ya tienes una base práctica.
¿Es legal practicar las técnicas de estos libros?
Sí, siempre que tengas autorización expresa del propietario del sistema. En España, acceder sin permiso a sistemas informáticos ajenos es delito según el artículo 197 bis del Código Penal, aunque no causes ningún daño.
¿Dónde puedo practicar hacking ético de forma segura?
En un laboratorio propio con máquinas virtuales diseñadas para ser vulnerables o en retos CTF (Capture The Flag), donde el objetivo es precisamente atacar entornos preparados para ello sin riesgo legal.
¿Qué diferencia hay entre Red Team y Blue Team?
El Red Team simula ataques reales para encontrar debilidades antes que los atacantes. El Blue Team defiende los sistemas: monitoriza, detecta amenazas y responde a los incidentes cuando ocurren.
¿Basta con leer libros para trabajar en ciberseguridad?
No. Los libros son un buen complemento, pero las empresas valoran la práctica demostrable: laboratorios, CTF, proyectos y certificaciones que prueben que sabes aplicar lo que has leído.